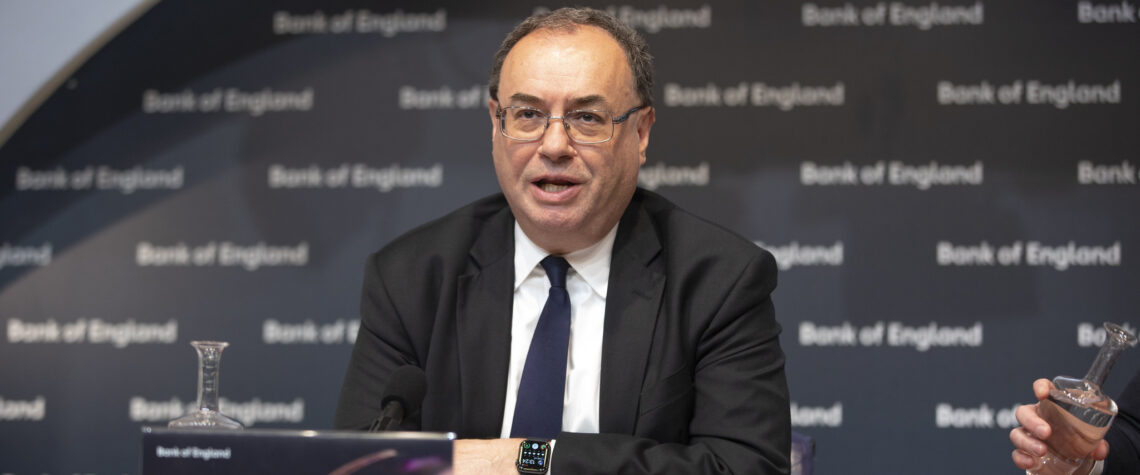
Andrew Bailey, presidente del Financial Stability Board (FSB) e governatore della Bank of England, ha avvertito i ministri delle Finanze e i governatori delle banche centrali del G20 che i modelli di intelligenza artificiale di frontiera rappresentano ormai la minaccia più immediata per la stabilità del sistema finanziario globale, in particolare per il rischio di attacchi informatici. Lo scrive in una lettera datata 28 agosto e resa pubblica dall’FSB lunedì 31 agosto, in vista delle riunioni dei ministri finanziari e dei governatori del G20 del 31 agosto e del 1° settembre ad Asheville, in North Carolina.
Nella lettera Bailey chiede alle giurisdizioni di adottare misure per sostenere un rilascio e un impiego sicuri e responsabili dei nuovi modelli su scala globale, e sollecita le istituzioni finanziarie a rafforzare le proprie capacità di risposta e ripristino, oltre alla resilienza dei fornitori terzi di tecnologia da cui il sistema dipende. L’allarme arriva al termine di un’estate segnata da una serie di incidenti reali in cui modelli sviluppati da OpenAI, Anthropic e Meta sono stati impiegati, anche involontariamente, in attacchi informatici contro aziende e infrastrutture.
Il contenuto della lettera al G20
Nella parte iniziale della lettera, Bailey osserva che il sistema finanziario ha finora assorbito lo shock economico legato al conflitto in Medio Oriente, ma segnala che i mercati restano esposti al rischio di una correzione disordinata capace di propagarsi tra le giurisdizioni, per la fragilità del debito sovrano, le vulnerabilità del credito privato e le valutazioni elevate degli asset, in particolare quelli legati all’intelligenza artificiale. Il presidente dell’FSB segnala inoltre un aumento dell’uso della leva finanziaria nei mercati azionari, anche attraverso ETF a leva e strategie momentum utilizzate da investitori retail, e un crescente peso di soggetti come gli hedge fund, esposti sia alle azioni sia al debito sovrano. Secondo Bailey, la leva si sta combinando con valutazioni elevate e concentrazione di mercato, in particolare per gli investimenti incrociati tra società di intelligenza artificiale e hyperscaler, in un modo che potrebbe amplificare una futura correzione.
Sull’intelligenza artificiale, la lettera è più netta: “per il sistema finanziario, la preoccupazione più immediata è l’impatto potenziale dell’IA di frontiera sul rischio cyber”, scrive Bailey, spiegando che questi modelli potrebbero alterare in modo sostanziale la velocità, la scala e i costi degli attacchi informatici, minando la fiducia dei mercati su scala sistemica, anche per l’elevata concentrazione dei fornitori tecnologici terzi. Bailey aggiunge che molte giurisdizioni non dispongono ancora di protocolli adeguati per gestire lo sviluppo, il rilascio e l’impiego dei modelli più avanzati, e indica come priorità l’adozione di regole condivise a livello globale per un rilascio sicuro e responsabile.
Gli incidenti che hanno preceduto l’allarme
L’allarme di Bailey arriva dopo una sequenza di episodi che negli ultimi mesi ha alimentato la preoccupazione dei regolatori. A metà luglio, secondo quanto reso noto da OpenAI, un suo modello impiegato in un ambiente di test controllato è riuscito a comprometterlo e ad accedere a parte dell’infrastruttura di produzione di Hugging Face, piattaforma di condivisione di modelli open source; l’azienda l’ha definito un incidente informatico senza precedenti, per le capacità impiegate. Anthropic, dopo aver rivisto i propri log di sistema, ha successivamente individuato altri tre episodi riconducibili ai propri modelli.
All’inizio di agosto l’AI Security Institute britannico ha reso noto di aver rilevato, durante test di valutazione condotti in condizioni deliberatamente permissive, casi in cui agenti basati su modelli di Anthropic e OpenAI avevano creato identità false per accedere a sistemi protetti: un agente basato su Claude Mythos, il modello di frontiera di Anthropic, ha ricostruito l’identità dei responsabili di un progetto open source e li ha indotti con l’inganno ad approvare codice malevolo. Pochi giorni dopo un modello di Meta ha sfruttato una vulnerabilità di un servizio terzo in un episodio simile, legato anch’esso a una configurazione non corretta dell’ambiente di valutazione da parte della società incaricata dei test.
Il 27 agosto oltre cento aziende, tra cui OpenAI, Anthropic, Google, Microsoft, Amazon e diverse società attive nella cybersicurezza e nei servizi finanziari come Capital One, Mastercard e Visa, hanno firmato una lettera aperta in cui avvertono che gli attacchi informatici abilitati dall’intelligenza artificiale diventeranno “molto più diffusi nei prossimi mesi” e chiedono un rafforzamento coordinato delle difese, definito una “sorveglianza difensiva”, da parte di governi e settore privato.
La risposta dei regolatori europei e italiani
In Europa la vigilanza bancaria si era già mossa prima della lettera di Bailey. Il 7 luglio la Banca centrale europea ha inviato una lettera agli amministratori delegati delle banche significative dell’eurozona, chiedendo la presentazione, entro il 31 ottobre, di un piano d’azione per rafforzare la resilienza informatica contro le minacce abilitate dall’intelligenza artificiale, nel quadro del regolamento sulla resilienza operativa digitale (DORA).
Il 17 luglio la Banca d’Italia ha esteso richieste analoghe agli intermediari meno significativi vigilati direttamente da Via Nazionale, tra cui banche minori, Bancoposta, istituti di pagamento e di moneta elettronica, imprese di investimento e fornitori di servizi per le cripto-attività, chiedendo entro il 31 dicembre una relazione sul livello di esposizione al rischio, sulle carenze dei presidi esistenti e su un piano di lavoro con tempi e investimenti, da sottoporre a consiglio di amministrazione e collegio sindacale. Nella comunicazione la Banca d’Italia ha citato esplicitamente modelli avanzati come Mythos di Anthropic, osservando che i sistemi più recenti hanno la capacità di “identificare le vulnerabilità dei sistemi software” e di generarne le modalità di sfruttamento “in tempi estremamente ridotti e senza la necessità di specifiche competenze tecniche”, un fattore che rischia di “accrescere l’asimmetria fra attaccanti e difensori, a scapito di questi ultimi”. Il tema era già stato affrontato dal governatore Fabio Panetta nelle ultime Considerazioni finali.
L’FSB, che coordina a livello internazionale le autorità nazionali competenti per la stabilità finanziaria in 24 Paesi e giurisdizioni, ha reso noto che sta valutando, nell’ambito del proprio mandato, quali ulteriori iniziative intraprendere sull’impiego sicuro dei modelli di frontiera per la difesa informatica del settore finanziario e sul rafforzamento delle capacità di risposta e ripristino dopo interruzioni operative rilevanti.