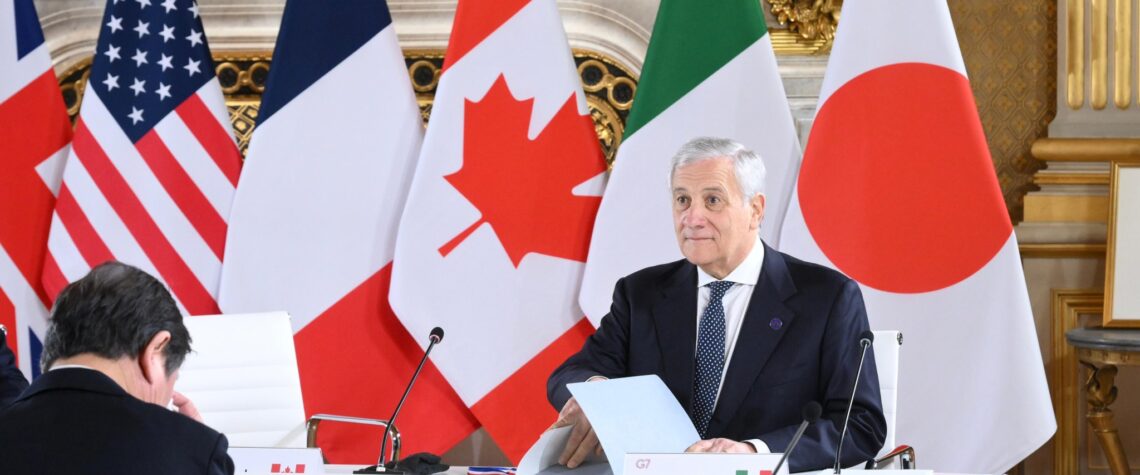
L’Unione europea starebbe preparando una risposta agli attacchi informatici e alle minacce ibride che hanno interessato diversi Paesi europei nelle ultime settimane, senza escludere il ricorso a nuove sanzioni nei confronti dei responsabili. Lo ha annunciato il ministro degli Esteri italiano, Antonio Tajani, parlando ai giornalisti a margine della riunione del G7 a Parigi, che ha visto tra i temi all’ordine giorno proprio il dossier degli attacchi ibridi.
Come indicato dal vicepremier e responsabile della diplomazia italiano, la questione sarà al primo punto dell’ordine del giorno del Consiglio Affari esteri dell’UE, in programma lunedì 16 novembre, su richiesta dell’Italia.
“La risposta forte dell’Europa arriverà lunedì, perché è stato convocato il Consiglio dei ministri degli Affari esteri. È il primo punto all’ordine del giorno, come richiesto dall’Italia, è proprio il tema della guerra ibrida e della sicurezza cibernetica, quindi ci sarà una risposta, vedremo”, ha dichiarato Tajani, facendo riferimento alla riunione programma il 16 novembre a Bruxelles.
Il ministro ha spiegato che il governo italiano è favorevole, in linea di principio, all’adozione di misure restrittive nei confronti dei soggetti responsabili di operazioni informatiche contro gli Stati europei, sottolineando tuttavia la necessità di individuare preventivamente gli autori degli attacchi.
“Si parla di sanzioni, siamo in linea di principio favorevoli a infliggere sanzioni a chi attacca i Paesi europei, i Paesi dell’Occidente, però bisogna individuare il responsabile”, ha precisato.
Gli attacchi delle ultime settimane hanno interessato soprattutto i sistemi di refrigerazione della grande distribuzione. In Italia, l’Agenzia per la cybersicurezza nazionale (ACN) ha segnalato incidenti ai danni di un’azienda toscana e di un’impresa emiliana. Lunedì, è stato segnalato anche un tentativo di attacco hacker contro i sistemi della Direzione investigativa antimafia (DIA) che però non avrebbe comportato alcuna compromissione dei sistemi informatici della DIA né la sottrazione di documenti protetti. In Francia, dove gli attacchi dell’11 e 12 ottobre hanno colpito centinaia di supermercati, la Procura di Parigi ha aperto un’inchiesta sull’unità informatica iraniana Shahid Kaveh, legata ai Guardiani della rivoluzione iraniana, i cosiddetti Pasdaran. Le autorità francesi attribuiscono l’operazione all’Iran, mentre Tajani ha indicato gruppi filorussi come responsabili degli attacchi in Italia, precisando che resta da accertare un eventuale coinvolgimento diretto di Mosca.
Tajani ha ricordato che in Italia sono in corso accertamenti giudiziari per risalire all’origine degli attacchi, mentre anche in Francia sarebbero emersi elementi utili alle indagini. “In Italia c’è un’inchiesta della magistratura per capire chi ha avviato questi attacchi, in Francia ci sono altri riscontri e quindi, una volta individuati i responsabili con certezza, è ovvio che dovranno essere sanzionati”, ha aggiunto.
La Francia accusa ufficialmente l’Iran di aver orchestrato il massiccio cyberattacco ai supermercati
L’Ucraina offre collaborazione all’Italia sulla cybersicurezza
La questione è stata affrontata anche durante un incontro bilaterale tra Tajani e il ministro degli Esteri ucraino Andrii Sybiha, a margine della riunione del G7. Al termine del colloquio, il capo della diplomazia ucraina ha annunciato la disponibilità di Kyiv a rafforzare la cooperazione con Roma nel contrasto alle minacce informatiche.
“A Tajani ho ribadito il mio sostegno personale in seguito agli attacchi informatici russi e ho confermato la disponibilità dell’Ucraina a sviluppare la cooperazione nel campo della sicurezza informatica e in altri settori”, ha scritto Sybiha sul social network X.
Il ministro ucraino ha inoltre riferito di aver discusso con il collega italiano dell’impegno congiunto per contrastare le minacce russe e delle più ampie questioni riguardanti la sicurezza europea.
“Abbiamo coordinato le nostre posizioni su sfide di sicurezza più ampie e riaffermato l’importanza dell’unità europea”, ha aggiunto.
L’ENISA avverte sulle lacune operative
La situazione di allerta che attraversa l’intera Europa è confermata anche dal rapporto 2026 dell’Agenzia dell’Unione europea per la cybersicurezza (ENISA), secondo cui il livello di rischio rimane “significativo”, nonostante i progressi compiuti dagli Stati membri.
“I recenti sviluppi, che riguardano sia i modelli di intelligenza artificiale di frontiera sia gli incidenti informatici che hanno colpito i sistemi di refrigerazione in tutta l’UE, evidenziano lacune operative e la necessità di una tempestiva condivisione delle informazioni e di un maggiore coordinamento”, ha dichiarato in una nota che accompagna il rapporto il direttore esecutivo dell’Agenzia, Juhan Lepassaar, invitando a rafforzare la capacità di risposta comune alle crisi.
Secondo l’indice europeo di cybersicurezza, elaborato dall’ENISA in linea con la direttiva NIS2, nel 2026 il livello medio di maturità delle capacità di sicurezza informatica dei Ventisette ha raggiunto 71,53 punti su 100, con la maggior parte degli Stati membri che presenta una preparazione considerata matura o avanzata. Permangono tuttavia differenze significative, soprattutto nella formazione e nella capacità operativa dei gruppi di risposta agli incidenti informatici, il cui indice si ferma a 54,76 punti.
Il rapporto individua cinque priorità: migliorare l’attuazione delle norme europee, rafforzare il coordinamento operativo nelle crisi, proteggere le infrastrutture critiche, ridurre i rischi nelle catene di approvvigionamento e investire nelle competenze digitali. L’ENISA richiama inoltre l’attenzione sui progressi ancora disomogenei tra i diversi settori e sulle nuove vulnerabilità legate all’intelligenza artificiale, che potrebbero ampliare l’esposizione agli attacchi.
Didascalia: Nella foto, il vice presidente del Consiglio e ministro degli Esteri italiano, Antonio Tajani, durante la riunione del G7 Affari esteri. Parigi, Francia, 10 settembre 2026. @Antonio_Tajani/X