La Francia ha accusato formalmente il Corpo delle Guardie della Rivoluzione Islamica iraniana (IRGC) di essere responsabile del vasto attacco informatico che, nella notte tra l’11 e il 12 ottobre, ha colpito i sistemi di refrigerazione di circa 700 siti commerciali in tutto il Paese, causando il deterioramento di ingenti quantità di prodotti alimentari e provocando incendi.
Ieri (9 novembre), la procuratrice di Parigi Laure Beccuau ha annunciato l’apertura di un’indagine giudiziaria nei confronti del responsabile del gruppo iraniano Shahid Kaveh – descritto come un’unità di cyber-offensiva affiliata all’Electronic and Cyber Centre dell’IRGC (CGRI-CEC) – dei suoi due vice e di eventuali altre persone che dovessero essere identificate.
L’inchiesta riguarda attacchi fraudolenti organizzati contro sistemi automatizzati di elaborazione dei dati e danneggiamenti commessi attraverso mezzi pericolosi per le persone, con l’aggravante che gli atti sarebbero stati compiuti nell’interesse di una potenza straniera, nello specifico l’Iran. I magistrati hanno richiesto mandati di arresto internazionali.
Il ministro degli Esteri Jean-Noël Barrot ha confermato l’attribuzione dell’attacco all’Iran, definendo l’incidente “un attacco di portata e aggressività senza precedenti” e “il primo cyberattacco su larga scala finalizzato al sabotaggio sul territorio nazionale francese”. Secondo Barrot, si è trattato di “un grave attacco agli interessi della nazione e alla sicurezza del popolo francese”. La Francia ha convocato l’ambasciatore iraniano e ha annunciato l’intenzione di adottare sanzioni “a livello europeo” contro i responsabili.
L’attacco di ottobre e le sue conseguenze
Nel corso dell’attacco, gli hacker hanno assunto da remoto il controllo di sistemi di refrigerazione esposti su Internet, soprattutto unità delle serie Danfoss AK-SM e AK-SC, oltre ad alcuni dispositivi Dixell/Copeland, molti dei quali utilizzavano firmware obsoleti o non più supportati. Gli aggressori hanno imposto cicli di sbrinamento continui e disattivato gli avvisi di sicurezza, facendo salire la temperatura fino a 50-80 °C per diverse ore.
Tra i rivenditori colpiti figurano Intermarché/Netto, Coopérative U, Carrefour, Monoprix e altre catene. L’interruzione dei sistemi ha costretto a gettare grandi quantità di prodotti freschi e surgelati, con perdite stimate in decine di milioni di euro, e ha provocato circa 20 incendi.
Una seconda ondata di incidenti analoghi ha colpito supermercati in Belgio, Svezia, Lussemburgo, Irlanda e altri Paesi all’inizio di novembre, dimostrando come l’attacco francese di metà ottobre non abbia portato a interventi sufficientemente rapidi per mettere in sicurezza i sistemi obsoleti esposti su Internet.
Gli investigatori francesi hanno collegato la campagna a Shahid Kaveh, noto nel mondo della cybersecurity anche attraverso gruppi e identità come CyberAveng3rs, sulla base di un modus operandi caratteristico, dell’uso della lingua persiana, di indirizzi IP riconducibili a dispositivi situati in Iran e della corrispondenza tra infrastrutture digitali e modalità di intrusione già osservate in precedenti operazioni. Una valutazione congiunta dei servizi segreti e delle agenzie francesi per la cybersicurezza ha sostenuto l’attribuzione dell’attacco.
L’unità ha una storia documentata di attacchi contro sistemi di controllo industriale, comprese infrastrutture idriche ed energetiche negli Stati Uniti. I suoi vertici sono stati inoltre colpiti da sanzioni statunitensi e da una ricompensa di diversi milioni di dollari per informazioni utili alla loro cattura.
Le implicazioni più ampie
L’incidente mette in evidenza la vulnerabilità della tecnologia operativa (OT) all’interno della filiera alimentare. Molti sistemi commerciali di refrigerazione sono ancora direttamente accessibili tramite Internet per consentire la manutenzione da remoto, spesso con sistemi di autenticazione deboli, mentre la lunga durata operativa delle apparecchiature fa sì che molti dispositivi obsoleti rimangano privi degli aggiornamenti di sicurezza.
Un precedente approfondimento di EUAlive aveva sottolineato come i dispositivi connessi di uso quotidiano possano trasformarsi in obiettivi di grande valore strategico, evidenziando parallelismi con la trasformazione delle telecamere di videosorveglianza in strumenti di guerra nel conflitto russo-ucraino, utilizzate per raccogliere informazioni in tempo reale e individuare obiettivi.
Le autorità francesi hanno inquadrato l’attacco all’interno di un più ampio schema di tentativi iraniani di destabilizzazione. L’Iran non ha ancora fornito una risposta ufficiale; alcuni media iraniani hanno respinto le accuse definendole prive di fondamento.
L’indagine della procura di Parigi prosegue sotto la supervisione dei giudici istruttori, mentre la Francia porta avanti iniziative diplomatiche e valuta misure sanzionatorie a livello europeo. L’episodio ha rilanciato le richieste di standard di cybersicurezza più stringenti, una maggiore segmentazione delle reti e una sostituzione o un isolamento più rapido dei sistemi di controllo industriale esposti su Internet nei settori della vendita al dettaglio e della trasformazione alimentare europei.
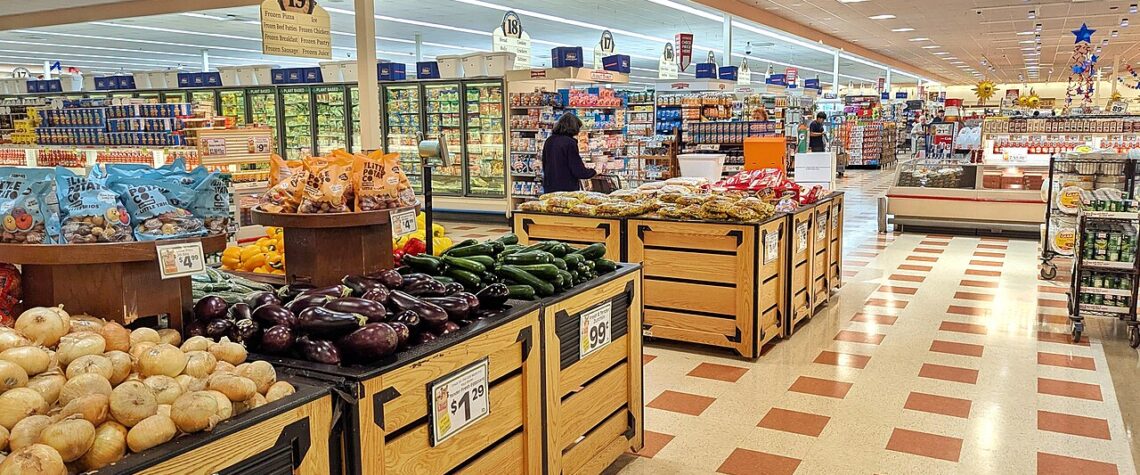
Foto di: Supermercato [Daderot, CC0, via Wikimedia Commons]
Tradotto da Cesare Ceccato. Articolo originale pubblicato su EUAlive disponibile qui.